Website gehackt? Wir bringen sie zurück.
Malware, Weiterleitungen auf fremde Seiten, eine Google-Warnung vor Ihrer Domain: Wir bereinigen die Seite, schließen die Lücke und sorgen dafür, dass es nicht wieder passiert.
In ca. 60 Sekunden · kostenlos & unverbindlich Sofort anrufen: 0 33 41 - 35 66 146 Kontakt aufnehmen
- 5,0 20 Google-Bewertungen
- Seit 2002inhabergeführt
- 1.600+Projekte
- 100 %remote, deutschlandweit
Das Wichtigste in Kürze
nova.02 media bereinigt gehackte Websites, entfernt Malware und schließt die Sicherheitslücke — inklusive Wiederherstellung, Absicherung und Antrag auf Aufhebung der Google-Warnung. Festpreis nach kurzer Prüfung, deutschlandweit und komplett remote. Erreichbar unter 0 33 41 - 35 66 146.
Inhalt dieser Seite 11 Abschnitte
- 01Website gehackt: Sofortmaßnahmen in der richtigen Reihenfolge
- 02Woran Sie erkennen, dass Ihre Website gehackt wurde
- 03Webseite gehackt? Die häufigsten Arten von Website-Hacks
- 04Wie wir vorgehen
- 05Warum reine Bereinigung selten reicht
- 06Wie Hacker typischerweise vorgehen
- 07Website wurde gehackt: selbst bereinigen oder Hilfe holen?
- 08Wiederherstellen: worauf es ankommt
- 09Sichern Sie Ihre Website: Vorbeugen ist deutlich billiger
- 10Angriff oder nur kaputt?
Website gehackt: Sofortmaßnahmen in der richtigen Reihenfolge
Wenn Ihre Website gehackt wurde, kommt es darauf an, schnell zu handeln — aber in der richtigen Reihenfolge. Bevor Sie irgendjemanden beauftragen, auch uns, gibt es einige Dinge, die sofort helfen und nichts kosten.
- Passwörter ändern. Alle: CMS-Zugang, Hosting, FTP, Datenbank, E-Mail-Konten, die zur Domain gehören. Nicht Variationen des alten Passworts, sondern neue.
- Nichts überschreiben. Kein Backup einspielen, bevor jemand gesehen hat, was passiert ist. Sonst löschen Sie die Spuren — und häufig war das Backup zum Zeitpunkt der Sicherung bereits infiziert.
- Seite vorübergehend schließen. Eine Wartungsseite schützt Ihre Besucher und Ihre Rankings. Jeder Tag mit ausgeliefertem Schadcode verschärft die Lage.
- Eigenen Rechner prüfen. Ist der Rechner, von dem aus Sie sich einloggen, mit Malware infiziert, landen auch neue Zugangsdaten sofort wieder bei den Angreifern. Prüfen Sie ihn mit einem aktuellen Virenscanner und ändern Sie die Passwörter im Zweifel noch einmal von einem sauberen Gerät aus.
- Hoster informieren. Ihr Webhoster kann Logdateien bereitstellen, die zeigen, wann und von wo Unbefugte Zugriff auf Ihren Webspace hatten, und prüfen, ob weitere Accounts auf demselben Server betroffen sind.
- Google Search Console ansehen. Unter „Sicherheitsprobleme" sehen Sie, ob Google Ihre Seite bereits als gehackt markiert hat und welche URLs betroffen sind.
Danach rufen Sie an. Je früher jemand draufschaut, desto weniger muss am Ende repariert werden.
Woran Sie erkennen, dass Ihre Website gehackt wurde
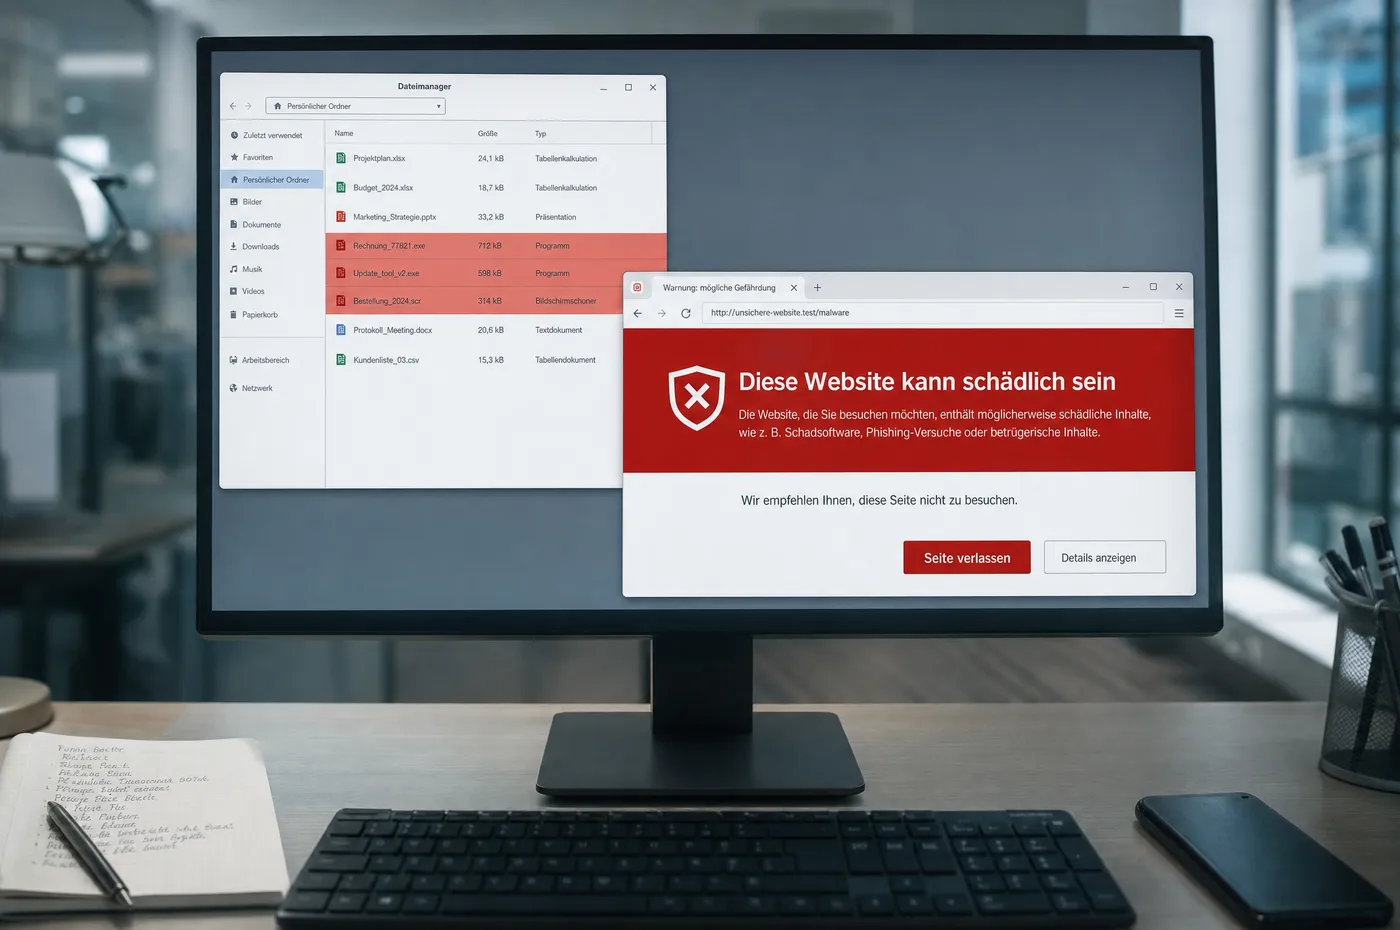
Nicht jeder Angriff ist offensichtlich. Die auffälligen Fälle — eine fremde Startseite, eine Weiterleitung auf eine Glücksspielseite, eine Erpressernachricht — sind die Minderheit. Häufiger sind die stillen Varianten:
- Google zeigt bei Ihrer Domain den Hinweis „Diese Website kann Ihren Computer schädigen"
- In den Suchergebnissen erscheinen unter Ihrer Domain plötzlich fremde Seiten, oft mit Begriffen aus Pharma-, Glücksspiel- oder Fake-Shop-Umfeld
- Besucher landen auf einer anderen Seite — aber nur vom Handy, oder nur wenn sie über Google kommen
- Ihr Hoster meldet auffälligen Traffic oder sperrt das Konto wegen Spam-Versand
- Im CMS gibt es Benutzerkonten, die niemand angelegt hat
- Die Seite ist plötzlich deutlich langsamer
- Ihre E-Mails landen bei Kunden im Spam, weil die Domain auf einer Sperrliste steht
Die letzten beiden Punkte werden am häufigsten übersehen — dabei sind sie oft die ersten Anzeichen.
Webseite gehackt? Die häufigsten Arten von Website-Hacks
Nicht jeder Website-Hack sieht gleich aus, und nicht jeder verfolgt dasselbe Ziel. Wer weiß, womit er es zu tun hat, kann den Schaden besser einschätzen:
- Malware (Schadsoftware) und Virus-Code: Eingeschleuste Skripte, die Besucher auf fremde Seiten umleiten oder versuchen, deren Geräte zu infizieren. Das ist der Hauptgrund für Browser- und Google-Warnungen.
- SEO-Spam: Tausende versteckte Unterseiten oder Links, die über Ihre Domain für fremde Produkte werben. Für Besucher oft unsichtbar, für Suchmaschinen nicht.
- Defacing: Die Startseite wird sichtbar durch eine fremde Botschaft ersetzt. Auffällig, aber vergleichsweise selten.
- Phishing-Seiten: Auf Ihrem Webspace werden gefälschte Login-Seiten von Banken oder Paketdiensten abgelegt, um Zugangsdaten Dritter abzugreifen.
- Spam-Versand: Ihr Server oder Mailserver verschickt massenhaft Mails — bis der Hoster das Konto sperrt oder die Domain auf Sperrlisten landet.
- Hijacking: Beim Hijacking übernehmen Angreifer ein Konto — etwa den Admin-Account, den Hosting-Zugang oder die Domain selbst. Wer den Account gehackt hat, kann auf alle Daten zugreifen und Sie aus Ihrem eigenen System aussperren.
Wie wir vorgehen
- Analyse. Wir sichern den aktuellen Stand, suchen den Schadcode in Dateien und Datenbank und rekonstruieren, wie und wann der Zugriff erfolgte. Ohne diesen Schritt bereinigt man Symptome.
- Bereinigung. Schadcode entfernen, manipulierte Dateien durch saubere Originale ersetzen, fremde Benutzer und Hintertüren beseitigen, Cronjobs und geplante Aufgaben prüfen.
- Lücke schließen. Das veraltete Plugin, das alte Theme, die schwache Zugangssicherung — was den Zugriff ermöglicht hat, wird abgestellt. Sonst passiert es wieder.
- Wiederherstellung. Funktionen, Formulare, Shop-Prozesse und Darstellung werden geprüft, damit die Seite nicht nur sauber, sondern auch benutzbar ist.
- Google-Entwarnung. Antrag auf erneute Überprüfung über die Search Console, damit die Warnung verschwindet und die Rankings zurückkommen.
- Absicherung. Updates, Zugangsschutz, funktionierende Backups und auf Wunsch laufende Überwachung.
Sie bekommen am Ende eine kurze Dokumentation: was gefunden wurde, was entfernt wurde, wo die Lücke war. Das brauchen Sie unter Umständen auch für die Meldung an die Datenschutzaufsicht.
Warum reine Bereinigung selten reicht
Der häufigste Fehler nach einem Angriff ist, den sichtbaren Schaden zu beheben und es damit gut sein zu lassen. Angreifer arbeiten automatisiert und in großer Zahl; wer einmal erfolgreich eingedrungen ist, hinterlässt in aller Regel mehrere Wege zurück. Wird nur der offensichtliche Teil gelöscht, ist die Seite oft binnen Tagen erneut infiziert — dann allerdings mit dem Verdacht, dass die Reinigung nichts getaugt hat.
Ebenso wichtig ist die Frage nach dem Backup. Viele Betriebe stellen fest, dass es zwar automatische Sicherungen gab, diese aber nie geprüft wurden — oder dass die letzte brauchbare Sicherung Wochen alt ist. Beides gehört nach einem Vorfall auf den Tisch, sonst wiederholt sich die Situation beim nächsten Mal mit demselben Ergebnis.
Wie Hacker typischerweise vorgehen
Die Vorstellung vom gezielten Angriff auf ein bestimmtes Unternehmen trifft auf kleine und mittlere Websites so gut wie nie zu. Was tatsächlich passiert, läuft automatisiert: Programme durchsuchen das Netz nach Seiten mit bekannten Schwachstellen und greifen zu, sobald sie eine finden. Ihre Website ist dabei kein Ziel, sondern ein Treffer.
Der häufigste Weg führt über veraltete Erweiterungen. Wird in einem verbreiteten Plugin eine Sicherheitslücke bekannt, wissen das binnen Stunden auch die Angreifer — und alle Seiten, die nicht zeitnah aktualisiert werden, sind angreifbar. Der zweithäufigste Weg sind schwache oder mehrfach verwendete Zugangsdaten: Wer sich mit demselben Passwort bei zehn Diensten einloggt, hat ein Problem, sobald einer davon kompromittiert wird.
Ein dritter Weg ist Phishing. Eine täuschend echte Mail bittet darum, sich zur Bestätigung einzuloggen — und wer das tut, hat seine Zugangsdaten gerade weitergegeben. Prüfen Sie deshalb im Zweifel immer die Absenderadresse und rufen Sie Ihre Verwaltung über das Lesezeichen auf statt über einen Link.
Was Angreifer mit dem Zugang machen, ist selten Zerstörung. Meist geht es um Geld: Spam-Versand über Ihren Webspace, versteckte Weiterleitungen auf fremde Seiten, eingeschleuste Links zur Manipulation von Suchergebnissen, oder das Abgreifen von Daten aus Formularen und Bestellungen. Deshalb bleibt ein Befall so oft lange unbemerkt — die Seite funktioniert weiter, sie arbeitet nur nebenbei für jemand anderen.
Besonders häufig trifft es WordPress-Seiten — nicht, weil WordPress unsicher wäre, sondern weil es das am weitesten verbreitete CMS ist und Tausende Erweiterungen unterschiedlicher Qualität existieren. Für automatisierte Angriffe lohnt sich jede bekannte Lücke dort besonders. Hinzu kommt oft eine veraltete PHP-Version auf dem Server, für die es keine Sicherheitsupdates mehr gibt. Wer versäumt, Core, Themes und Plugins regelmäßig zu aktualisieren, macht es Hackern leicht: Damit sie auf eine Seite zugreifen können, reicht oft eine einzige veraltete Erweiterung.
Website wurde gehackt: selbst bereinigen oder Hilfe holen?
Ist Ihre Seite gehackt worden, lässt sich ein einfacher Befall mit technischem Know-how manuell bereinigen. Der übliche Weg bei WordPress: WordPress-Core, Themes und Plugins aus offizieller Quelle neu einspielen, statt einzelne Dateien zu flicken; per FTP nach unbekannten PHP-Dateien suchen, besonders im Upload-Ordner; in der MySQL-Datenbank über phpMyAdmin prüfen, ob fremde Benutzer mit Admin-Rechten angelegt oder Skripte in Beiträge eingeschleust wurden; alle Sicherheitsschlüssel in der Konfiguration zurücksetzen.
Das Problem: Übersieht man eine einzige Hintertür, ist die Seite wieder infiziert — und der nächste Angriff kommt über denselben Weg. Wenn Sie unsicher sind, ob wirklich alles gefunden wurde, sollten Sie frühzeitig um Hilfe bitten — das ist günstiger als der dritte Befall. Wir übernehmen die Bereinigung der gehackten Website nach dem Hackerangriff komplett und dokumentieren jeden Schritt.
Wiederherstellen: worauf es ankommt
Eine infizierte Seite lässt sich auf zwei Wegen retten. Entweder wird der Schadcode entfernt und die Seite bereinigt, oder es wird eine saubere Sicherung zurückgespielt. Welcher Weg der richtige ist, hängt davon ab, wie tief der Befall sitzt und wie alt das letzte unbelastete Backup ist.
Der Haken beim Zurücksetzen: Wer eine Sicherung von vor drei Wochen einspielt, verliert alles, was seitdem entstanden ist — Bestellungen, Anfragen, neue Inhalte. Und wenn der Zugriff bereits vor diesem Zeitpunkt erfolgte, ist auch die Sicherung infiziert. Deshalb bestimmen wir zuerst den Zeitpunkt des Eindringens und entscheiden erst danach über den Weg.
In beiden Fällen gilt: Die eigentliche Arbeit ist nicht das Aufräumen, sondern das Schließen der Lücke. Eine wiederhergestellte Seite auf einem ungepatchten System ist innerhalb von Tagen wieder infiziert — dann mit dem Eindruck, die Bereinigung habe nichts getaugt.
Sichern Sie Ihre Website: Vorbeugen ist deutlich billiger
Der überwiegende Teil der Fälle, die bei uns landen, wäre vermeidbar gewesen. Was zuverlässig hilft, ist unspektakulär: regelmäßige Updates von CMS, Themes und Plugins, nicht mehr genutzte Erweiterungen entfernen statt nur deaktivieren, starke und einmalige Passwörter, Zwei-Faktor-Anmeldung für Administratoren, geschützte Login-Seite, und Backups, die getrennt vom Server liegen und tatsächlich einmal zurückgespielt wurden.
Passwort, Backups, SSL: der Grundschutz im Überblick
- Passwort: Für jeden Zugang ein eigenes, langes Passwort aus einem Passwort-Manager. Jeder Benutzer bekommt nur die Rechte, die er wirklich braucht.
- Einloggen absichern: Zwei-Faktor-Anmeldung für alle, die sich im Backend einloggen, und eine Begrenzung fehlgeschlagener Login-Versuche.
- Updaten ohne Aufschub: Sicherheitsupdates zeitnah einspielen, nicht erst beim nächsten Relaunch. Plugins, die seit langem kein Update mehr bekommen haben, ersetzen.
- Regelmäßige Backups: Backups Ihrer Website automatisch in regelmäßigen Abständen, getrennt vom Webspace gespeichert und mit mehreren Versionen — damit Sie im Ernstfall auf einen Stand vor dem Befall zurückkönnen.
- SSL und sichere Übertragung: Die gesamte Seite nur über HTTPS ausliefern, FTP durch SFTP ersetzen und FTP-Daten nie unverschlüsselt per E-Mail weitergeben.
- Überwachung: Ein Blick in die Google Search Console und regelmäßige Malware-Scans zeigen einen Befall, bevor Besucher oder Google ihn bemerken.
Wer das nicht selbst im Blick behalten will, gibt es ab — bei uns läuft das über die laufende Website-Pflege beziehungsweise das Managed Hosting. Der monatliche Betrag dafür liegt regelmäßig unter dem, was eine einzige Bereinigung kostet — vom Umsatzausfall in der Zwischenzeit ganz abgesehen.
Angriff oder nur kaputt?
Nicht jede Störung ist ein Hack. Für einen Angriff sprechen Weiterleitungen auf fremde Seiten, unbekannte Benutzerkonten, fremde Dateien im Webspace, Werbung, die Sie nie eingebaut haben, oder eine Warnung in der Google Search Console. Sieht die Seite dagegen nur seit einem Update zerschossen aus, zeigt einen kritischen Fehler oder einen weißen Bildschirm, ist es in aller Regel ein technischer Defekt — dafür ist der WordPress-Notfall die passende Seite. Im Zweifel rufen Sie an: Die Unterscheidung ist am Telefon meist in wenigen Minuten getroffen und kostet nichts.
Kundenstimmen
„Von Webdesign bis SEO-Optimierung: perfekte Umsetzung – sehr kompetent, einfach und vertrauensvoll. Es werden keine Wünsche offengelassen, alles wird schnellstmöglich umgesetzt. Preis-Leistung TOP. Kann ich nur positiv weiterempfehlen.“
„Wir empfehlen gerne weiter. Herr Stein ist immer erreichbar – wenn man ein Anliegen hat, kümmert er sich direkt darum. Die Beratung und der Service waren von Anfang an sehr kompetent, schnell und einfach. Ein sehr vertrauensvoller Mann, bei dem wir uns weiterhin beraten lassen.“
„Sehr kompetenter Webdesigner: Er geht wirklich auf jeden Wunsch ein und realisiert ihn in sehr schneller Zeit – und vor allem gibt es bei ihm keine leeren Versprechungen. Sehr zu empfehlen. TOP!“
Häufige Fragen
Ihre Frage ist nicht dabei? Schreiben Sie uns — per E-Mail oder über das Formular.
Wie schnell könnt ihr helfen?
Was kostet die Bereinigung?
Sind meine Kundendaten in Gefahr?
Reicht es nicht, ein Sicherheits-Plugin zu installieren?
Meine Seite zeigt bei Google eine Warnung. Geht die weg?
Wie kommen Angreifer überhaupt rein?
Kann ich die Seite währenddessen online lassen?
Was, wenn kein Backup existiert?
Ihre Seite ist betroffen?
Melden Sie sich — je früher, desto weniger Schaden. Wir sehen uns die Seite an und sagen Ihnen innerhalb kurzer Zeit, was zu tun ist und was es kostet.